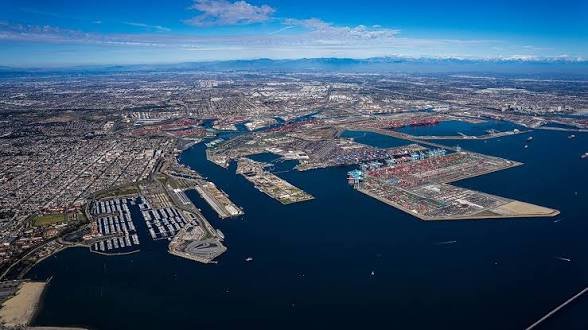
Le port de Los Angeles, première plateforme américaine de transport de conteneurs, fait face à une pression cybernétique croissante. En août dernier, ses systèmes informatiques ont bloqué plus de 120 millions de tentatives d’intrusion malveillante, illustrant la vulnérabilité croissante des infrastructures portuaires face à la cybercriminalité.
Les attaques ciblent directement les systèmes qui assurent le fonctionnement de la chaîne logistique, notamment à travers le vol d’identifiants, les virus informatiques et les accès non autorisés aux serveurs. Une intrusion réussie pourrait perturber les opérations portuaires et ralentir, voire bloquer, le déchargement des cargaisons.
Pour limiter ce risque, le port a mis en place, avec le secteur privé, une architecture de sécurité numérique à sept niveaux. Selon son directeur général, Gene Seroka, l’objectif est notamment d’empêcher qu’une attaque informatique ne provoque une interruption des activités à quai.
La menace dépasse toutefois le seul port californien. Les infrastructures et les navires marchands sont désormais exposés à mesure que la navigation, les communications et les opérations logistiques deviennent plus automatisées. Les autorités fédérales américaines ont ainsi placé sous surveillance près de 20 navires ciblés par des cyberattaques.
Cette exposition intervient dans un contexte où les flux commerciaux mondiaux connaissent eux-mêmes de profondes transformations. Les échanges du port de Los Angeles avec le Viêt Nam ont quadruplé en dix ans, tandis que la part de la Chine dans son trafic est passée de 60 % à 40 %. Les contraintes liées au canal de Panama, notamment la sécheresse qui limite son utilisation, contribuent également à modifier les itinéraires du fret en provenance d’Asie.
Selon les données citées dans le texte, les cyberattaques visant les navires et les infrastructures portuaires ont augmenté de 400 % depuis 2020, d’après un rapport de Naval Dome, société spécialisée dans la cybersécurité des technologies opérationnelles maritimes. Le coût d’une demande de rançon destinée à débloquer un navire ou un terminal peut désormais atteindre plusieurs millions de dollars.
Avec plus de 80 % du commerce mondial de marchandises transporté par voie maritime, la cybersécurité est devenue un enjeu majeur pour les chaînes d’approvisionnement. Une paralysie informatique affectant quelques infrastructures stratégiques pourrait avoir des répercussions bien au-delà des ports directement ciblés, poussant les opérateurs à renforcer leurs investissements dans la protection de leurs systèmes numériques.
About The Author